S
Sedat Göç
Misafir
Misafir
SAP Integration Suite'te, kullanıcı izinleri tüm görevlerin tüm öğeler ve veriler üzerinde gerçekleştirilmesini sağlayacak şekilde yapılandırılmıştır. Access policies, belirli öğelere ve bunların verilerine erişimi kısıtlamak için kullanılan bir mekanizmadır.
Bir access policy tanımlamak için Monitor > Integrations and APIs > Manage Security yolunu izleyin ve Access Policies sekmesini seçin.
Bu adımda, access policy ile korunacak öğe setini belirleyebilirsiniz (örneğin, belirli entegrasyon akışları). Bir access policy, korunacak öğelerin adını veya kimliğini belirten bir öğe türü ve koşul tanımlayan birden fazla öğe referansı içerebilir.
Access Policy ile Kullanıcı Erişimini Sağlama
Access policy ile korunan öğelere belirli kullanıcıların erişimini sağlamak için bir rol tanımlayarak bu rolü access policy ile ilişkilendirirsiniz (SAP Business Technology Platform kokpitini kullanarak). Yalnızca bu role atanmış kullanıcılar, access policy ile korunan öğelere erişim sağlayabilir.
Şimdi bir tane access policy örneğine bakalım:
Bu örnek, bir entegrasyon paketi için bir access policy'yi göstermektedir. Ayrıca, bu örnek, aynı paket içindeki entegrasyon paketleri için tanımlanan access policies ile belirli öğeler için tanımlanan access policies'in birbirleriyle nasıl etkileşime girdiğini de göstermektedir.
İki access policy'nin tanımlandığını varsayalım.
Diyagram, farklı rol atamaları olan bireysel kullanıcıların erişim yeteneklerini nasıl etkilediğini gösterir.
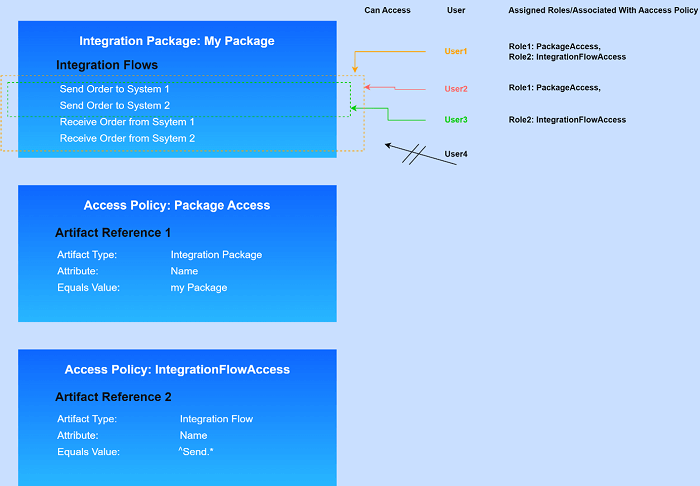
Korunan öğelere hedeflenen erişimi sağlamak için, tennat administrator özel roller tanımlar ve bunları farklı kullanıcılara atar.
Bireysel kullanıcıların aşağıdaki erişim izinleri vardır:
Tanımlanmış Roller: Rol1, Rol2,
Access Policy ile İlişkili Rol: PackageAccess, IntegrationFlowAccess
Erişebildikleri: Tüm integration flowlar ver integration packagelar.
Tanımlanmış Roller: Rol1,
Access Policy ile İlişkili Rol: PackageAccess,
Erişebildikleri: Tüm integration flowlar ver integration packagelar.
"Kullanıcı2'nin, access policy PackageAccess ile ilişkili Role1 rolü vardır.
Bu nedenle, Kullanıcı2, korunan integration packageın tüm artifactlere erişebilir."
Tanımlanmış Roller: Rol2,
Access Policy ile İlişkili Rol: IntegrationFlowAccess,
Erişebildikleri: Access Policy tarafından korunan tüm integration flowlar
IntegrationFlowAccess, ama ek artifactler olmadan
"Kullanıcı 3'ün, access policy IntegrationFlowAccess ile ilişkili Role2 rolü vardır.
Bu nedenle, User2, korunan integration packageın tüm artefaktlarına erişebilir."
Bu nedenle, bu access policy tarafından korunmuş integration flow’larına erişebilirler. Ancak, diğer integration flow’ları, bu kullanıcıdan access policy PackageAccess tarafından korunmaktadır.
Tanımlanmış Roller: Herhangi bir rol tanınmamış,
Access Policy ile İlişkili Rol: n.a,
Erişebildikleri: Diyagramda hiçbir artifact veya veri gösterilmiyor.
Access Policy Tanımlama
Bir access policy tanımlamak için Monitor > Integrations and APIs > Manage Security yolunu izleyin ve Access Policies sekmesini seçin.
Bu adımda, access policy ile korunacak öğe setini belirleyebilirsiniz (örneğin, belirli entegrasyon akışları). Bir access policy, korunacak öğelerin adını veya kimliğini belirten bir öğe türü ve koşul tanımlayan birden fazla öğe referansı içerebilir.
Access Policy ile Kullanıcı Erişimini Sağlama
Access policy ile korunan öğelere belirli kullanıcıların erişimini sağlamak için bir rol tanımlayarak bu rolü access policy ile ilişkilendirirsiniz (SAP Business Technology Platform kokpitini kullanarak). Yalnızca bu role atanmış kullanıcılar, access policy ile korunan öğelere erişim sağlayabilir.
Şimdi bir tane access policy örneğine bakalım:
Integration Package İçin Access Policy
Bu örnek, bir entegrasyon paketi için bir access policy'yi göstermektedir. Ayrıca, bu örnek, aynı paket içindeki entegrasyon paketleri için tanımlanan access policies ile belirli öğeler için tanımlanan access policies'in birbirleriyle nasıl etkileşime girdiğini de göstermektedir.
İki access policy'nin tanımlandığını varsayalım.
- Access policy PackageAccess (Role1 ile ilişkilendirilmiş) entegrasyon paketi myPackage'in tüm öğelerini korur.
- Access policy IntegrationFlowAccess (Role2 ile ilişkilendirilmiş) adı Send ile başlayan tüm entegrasyon akışlarını korur.
Diyagram, farklı rol atamaları olan bireysel kullanıcıların erişim yeteneklerini nasıl etkilediğini gösterir.
Korunan öğelere hedeflenen erişimi sağlamak için, tennat administrator özel roller tanımlar ve bunları farklı kullanıcılara atar.
Bireysel kullanıcıların aşağıdaki erişim izinleri vardır:
Kullanıcı 1:
Tanımlanmış Roller: Rol1, Rol2,
Access Policy ile İlişkili Rol: PackageAccess, IntegrationFlowAccess
Erişebildikleri: Tüm integration flowlar ver integration packagelar.
Kullanıcı 2:
Tanımlanmış Roller: Rol1,
Access Policy ile İlişkili Rol: PackageAccess,
Erişebildikleri: Tüm integration flowlar ver integration packagelar.
"Kullanıcı2'nin, access policy PackageAccess ile ilişkili Role1 rolü vardır.
Bu nedenle, Kullanıcı2, korunan integration packageın tüm artifactlere erişebilir."
Kullanıcı 3:
Tanımlanmış Roller: Rol2,
Access Policy ile İlişkili Rol: IntegrationFlowAccess,
Erişebildikleri: Access Policy tarafından korunan tüm integration flowlar
IntegrationFlowAccess, ama ek artifactler olmadan
"Kullanıcı 3'ün, access policy IntegrationFlowAccess ile ilişkili Role2 rolü vardır.
Bu nedenle, User2, korunan integration packageın tüm artefaktlarına erişebilir."
Bu nedenle, bu access policy tarafından korunmuş integration flow’larına erişebilirler. Ancak, diğer integration flow’ları, bu kullanıcıdan access policy PackageAccess tarafından korunmaktadır.
Kullanıcı 4:
Tanımlanmış Roller: Herhangi bir rol tanınmamış,
Access Policy ile İlişkili Rol: n.a,
Erişebildikleri: Diyagramda hiçbir artifact veya veri gösterilmiyor.
Bu bağlantıyı görüntüleyebilmek için kayıt olmalı zaten üyeyseniz üye girişi yapmalısınız.
hizmetlerimizden yararlanmak için bizimle iletişime geçebilirsiniz.
Bu bağlantıyı görüntüleyebilmek için kayıt olmalı zaten üyeyseniz üye girişi yapmalısınız.